セキュリティバックアップソフトの更新は、なぜ「5分間だけ」罠に変わったのか。AOMEIを狙った新型サプライチェーン攻撃の手口を確かめる
Google Threat Intelligence Groupが2026年10月15日に公表した、バックアップソフト「AOMEI Backupper」とリモート接続ソフト「AnyViewer」を狙った新型攻撃。更新サーバーの設定ファイルを数分間だけ改ざんする手口を一次情報から確かめた
まず初めに
セキュリティの世界には長年、ちょっとした「お守り」があった。怪しい動きを見つけたら、まずベンダーの公式サイトを自分で確認しよう、という、あの安心感である。今回の手口が厄介なのは、その「お守り」そのものを逆手に取ってきた点だ。攻撃者がファイルを入れ替えていたのは、たった5分間。確認のためにブラウザを開いた頃には、もう元に戻っている。さっき見たときは正常だった、という、これまで一番安心できたはずの一言が、今回は何の証明にもならない。前提が崩れるというのは、こういうことを言うのだろう。※個人の感想です
何が起きているのか
Google Threat Intelligence Group(GTIG)に所属するMandiantの調査担当者Tyler McLellan氏は2026年10月15日、公式ブログで「Investigating Ephemeral Supply Chain Tampering」と題した調査結果を公表しました。対象となったのは、バックアップ・ディスククローン・災害復旧ソフトを手がけるAOMEI Technologyの製品「AOMEI Backupper」と、同社のリモートデスクトップソフト「AnyViewer」です。攻撃者グループは「UNC7017」と名付けられています。発端は2026年5月末、セキュリティ企業Zoho Corporationの脅威分析チーム「ManageEngine Threat Analysis Lab(METAL)」が、複数の顧客環境でEDR(端末の不審な挙動を検知する仕組み)のテレメトリから異常を検知したことでした。
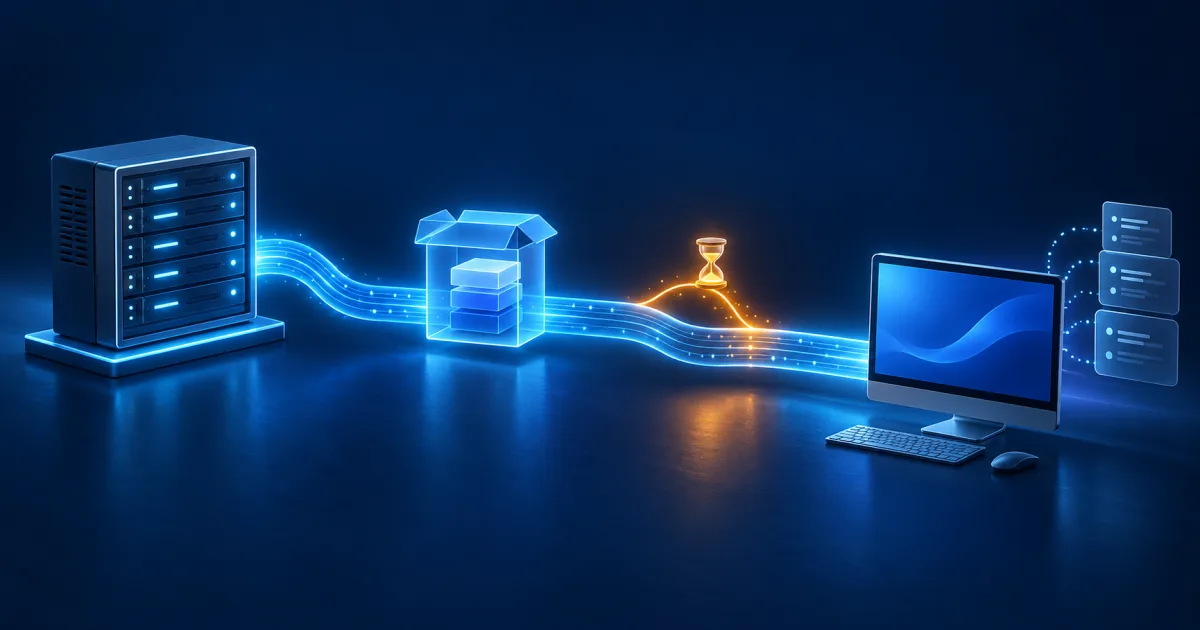
発表文によれば、攻撃者はAOMEIの更新サーバー上にある設定ファイルを、確認できた範囲で最短5分・最長10分というごく短い時間だけ改ざんしていました。改ざんされたのは、更新用ZIPファイルの取得先やバージョン情報・MD5値を記載する「down_html.ini」と、通知ポップアップの表示内容や実行プログラムを指定する「Notifycfg.ini」の2種類の設定ファイルです。攻撃者は後者に約35,000行ものダミーのセクションを書き加え、バージョンチェックを回避して強制的にアップデートを実行させる仕組みを作っていました。改ざんされている間にアップデートを確認した端末だけが悪意あるファイルを受け取り、その前後に確認した端末は正規のファイルを受け取るため、後から配布元の現行ファイルを確認するだけでは当時の改ざんを捉えにくい手口でした。Googleは、端末に残る設定ファイルのキャッシュと、攻撃時刻のプロキシ・ファイアウォールの通信ログの調査を推奨しています。「いま正常」は、「その5分間も正常」の証明にはならない。
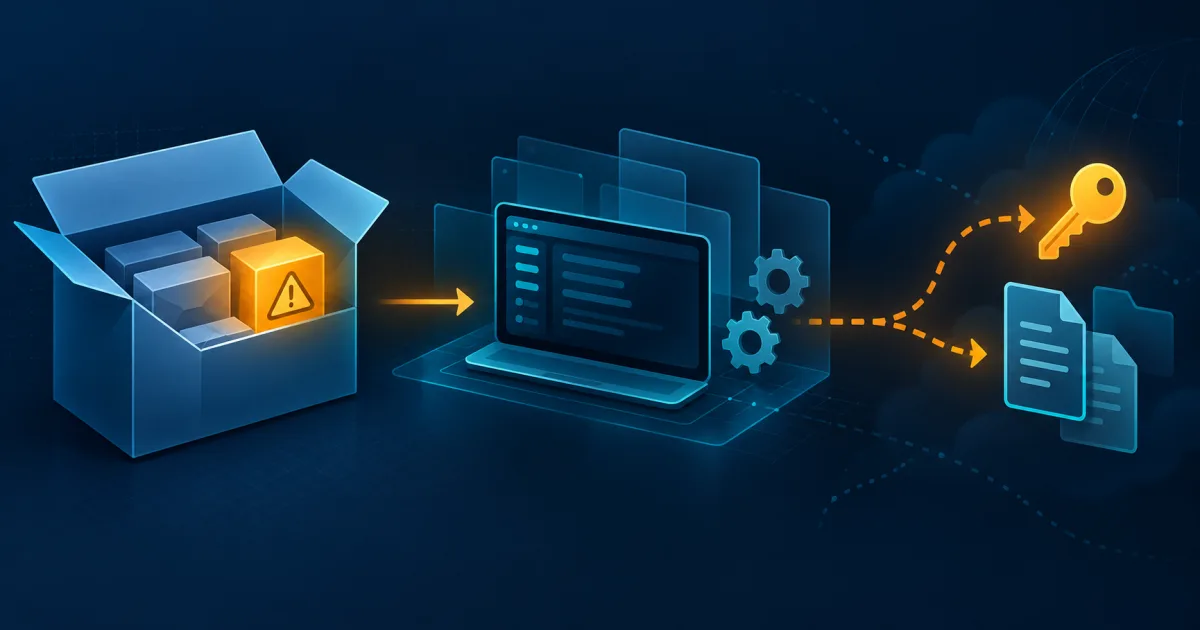
侵入後に使われたマルウェアは複数段階にわたります。まずダウンローダー「CROSSROAD」(ファイル名upgrade-now.exe)が、感染端末のIPアドレスの国コードが「CN」の場合は主要な処理を中止するなど、特定の対象を避ける作りになっていました。次に、正規のリモート管理ソフトRadminの実行ファイルを悪用し、DLLサイドローディング(正規プログラムに悪意あるDLLファイルを読み込ませる手口)で起動するバックドア「SHINYROAD」が展開されます。さらに2026年7月以降は、PDFソフトを装った偽の実行ファイルを使い、本来は許可を得た侵入テスト向けのフレームワーク「Adaptix C2」を、攻撃者が悪用したことも確認されました。同じ7月20日の改ざんでは、見えない1×1ピクセルの小窓を使い、Windowsの認証情報(NTLMハッシュ)をWebDAV経由で盗み取る仕組みも追加されていたとしています。
確認された改ざんの時間帯は、2026年5月28日(05:40〜05:50 UTC、約10分間)、7月16日(08:33〜08:39 UTC、約6分間)、7月20日(10:35〜10:40 UTC、約5分間)の3回です。Mandiantは7月17日にAOMEIへ通知し、AOMEIは7月29日に是正措置の完了を回答したとしています。被害が確認された業種は、ITサービス・通信・高等教育および関連機関で、国別ではオーストラリア・ブラジル・インド・パキスタン・ポルトガル・シンガポール・南アフリカ・スペイン・スイス・トルコ・米国が挙げられています。発表文は、攻撃が改ざんの時間帯に更新確認を行ったすべての端末を対象とした日和見的なものだったため、実際の被害範囲は確認された組織よりも広い可能性があるとしています。なお、具体的な被害件数は公表されていません。
なぜ重要なのか
今回の手口が注目されるのは、ソフトウェアのサプライチェーン攻撃(ソフトの配布経路そのものを悪用する攻撃)の新しい形を示した点です。発表文は「このような極めて短い時間枠で実装されたソフトウェアサプライチェーン攻撃を確認したのは、今回が初めてであり、従来の時点スナップショット型トリアージや自動ファイルスキャンを事実上回避しています」と説明しており、ある時点で確認して安全だったから大丈夫、という従来の前提が通用しない攻撃だと位置づけています。
また、発表文は「重要なのは、サーバー側の修復では、以前の改ざんウィンドウ中に悪意あるアップデートをダウンロードしたエンドポイントは浄化されないということです」と指摘しています。つまり、ベンダー側が更新サーバーの改ざんを直した後でも、改ざんの時間帯に実際にファイルを受け取ってしまった端末は、そのままでは感染が残り続けるということです。
さらに、セキュリティ運用の現場に対しても教訓を示しています。発表文は、アップデーターから起動された不審なプロセスでEDRアラートが発生すると、SOCアナリストは多くの場合、ベンダーのダウンロードURLを確認してアラートを検証しようとするという従来の調査手順を挙げ、「防御側は、ライブのWebチェックに依存してはならない」と明確に注意を促しています。
私たちへの影響
AOMEI BackupperとAnyViewerは、企業だけでなく個人でも無料版を使えるバックアップ・リモート接続ソフトです。両ソフトを使っている利用者は、発表文が示す侵入の痕跡(Radminフォルダ内の未署名DLLや、特定のスケジュールタスクの有無など)を確認したり、念のためソフトを最新版へ更新したりすることが、落ち着いて行える対策になります。ただし、発表文は具体的な被害件数を示していないため、両ソフトを使っているからといって、必ず被害を受けているとは限りません。
より広い影響としては、普段使っているソフトの自動更新という仕組み自体が、ごく短時間だけ悪用される可能性があることが、具体的な実例で示された点です。これは特定のソフトに限った話ではなく、私たちが日常的に信頼している自動更新の仕組み全般に当てはまる教訓だと言えます。
初心者が知っておくべきこと
「サプライチェーン攻撃」とは、攻撃者が目的の組織に直接侵入するのではなく、その組織が利用しているソフトの提供元や委託先など、供給網(サプライチェーン)の一部を乗っ取ることで、間接的に多数の利用者へ被害を広げる攻撃手法です。「バックドア」とは、攻撃者が後から自由に出入りできるよう、システムにひそかに仕込まれる不正な入り口のことです。「DLLサイドローディング」とは、正規のプログラムが読み込む部品(DLLファイル)を悪意のあるものに差し替えることで、正規のプログラムの実行と一緒に不正なコードを動かす手口です。「コードサイニング」とは、ソフトの作成者が電子的な署名を付け、ファイルが後から改ざんされていないかを確認できるようにする仕組みです。発表文は、今回のような攻撃への対策として、ソフト提供者に対し、この署名をMD5値だけでなくきちんと検証するよう求めています。
Q. 自分のパソコンが被害を受けたかどうかを確認する方法はありますか。
A. 出典には、一般利用者向けの簡易な確認手順は示されていません。発表文が示す技術的な痕跡(特定のフォルダ内の未署名ファイルや、特定名のスケジュールタスクなど)は、主にセキュリティ担当者向けの情報です。不安な場合は、ソフトを最新版に更新し、セキュリティソフトでの検査を行うことが基本的な対策になります。
Q. AOMEIやAnyViewerを使い続けても大丈夫ですか。
A. 出典は、AOMEIが2026年7月29日に是正措置の完了を回答したとしています。発表文はそれ以上の評価を示していないため、現時点での安全性について断定的なことは言えません。
IT Postの見方――「5分間のアリバイ」が通用しない時代の話
IT Postは、この手口のいちばん怖いところを、技術の目新しさではなく、人間の調査手順そのものを狙ってきた点に見ている。攻撃者がファイルを入れ替えていたのはほんの数分。その数分を逃した調査担当者が後からベンダーのサイトを確認すれば、何も悪いことは起きていないように見える。これまで積み重ねてきた、まず公式サイトで確認するという、ごく常識的で真面目な調査手順そのものが、裏目に出る設計になっている。
ここで安易にSOCの確認が甘かったと担当者を責めるのは筋違いだと、IT Postは考える。短時間だけ入れ替えて元に戻すという発想自体が、これまでの防御の前提を踏まえた上で、そこを狡猾に突いてきたものだからだ。むしろ見るべきは、自動更新という信頼して任せている仕組みが、サービス提供側の意図とは無関係に、ごく短い時間だけ裏切られる可能性を常に抱えているという事実そのものだろう。便利さの裏にあるこの手のすきまは、今回に限った話ではないはずだ。※個人の感想です
今後どうなりそうか
Mandiantは、2026年4月から7月の期間を対象に、記事内で示したIOC(攻撃の痕跡情報)とYARAルールを使った遡及的な調査を推奨しています。AOMEIは2026年7月29日に是正措置の完了を回答したとされていますが、発表時点でそれ以上の経過は公表されていません。IT Postでは、関連する続報が確認され次第、あらためて取り上げます。