AI・生成AI Anthropicが「Self-hosted Claude Managed Agents」をプライベートベータで開始、制御基盤ごと自社環境に置ける Anthropicは2026年11月12日、Claude Managed Agentsのセルフホスト版をプライベートベータで開始した。ハーネス、サンドボックス、認証情報、セッション履歴まで自社のクラウドやオンプレミスで運用でき、モデルへのリクエストの送り先も顧客が選べる。
まず初めに
「エージェントは便利だが、社内システムに触らせるのが怖い」。その一文で導入を止めてきた会社は多いはずです。今回の発表は、その怖さのうち「実行基盤が他社のクラウドにある」部分を取りに来たものです。ただし誤解しやすい点が1つあります。持ち込めるのは制御基盤であって、モデル本体ではありません。頭脳は外、体と金庫と記録は中。その線引きを正直に引いた発表として読むのが正解です。
※個人の感想です
何が発表されたか
Anthropicは2026年11月12日、Claude Managed Agentsのセルフホスト版「Self-hosted Claude Managed Agents」をプライベートベータとして開始したと発表しました。Managed Agentsは、自律エージェントを構築・運用するためのAPI群で、エージェントの実行ループ(ハーネス)、サンドボックス、認証情報の扱い、セッション履歴といった土台を提供するサービスです。
従来の提供形態は2段階でした。第1段階はAnthropicが基盤全体を運用するホスト型です。その後「コードだけは自社環境に残したい」という要望に応えて、エージェントのコードが動くサンドボックスだけを自社側に置く形態が追加されました。今回のセルフホスト版はその先で、サービス全体を自社環境で動かす形態です。
背景として同社は、エージェントが壊れたビルドの修正、リリースのテスト、アラートの切り分け、バグの滞留解消といった重要な作業を、人の立ち会いなしに担うようになってきたことを挙げています。そのレベルの権限を持つエージェントについては、サンドボックスだけでなくサービス全体を自社環境に置きたいという要望があり、これまでは各社が基盤を自作するしかなかった、という説明です。
顧客が運用するもの
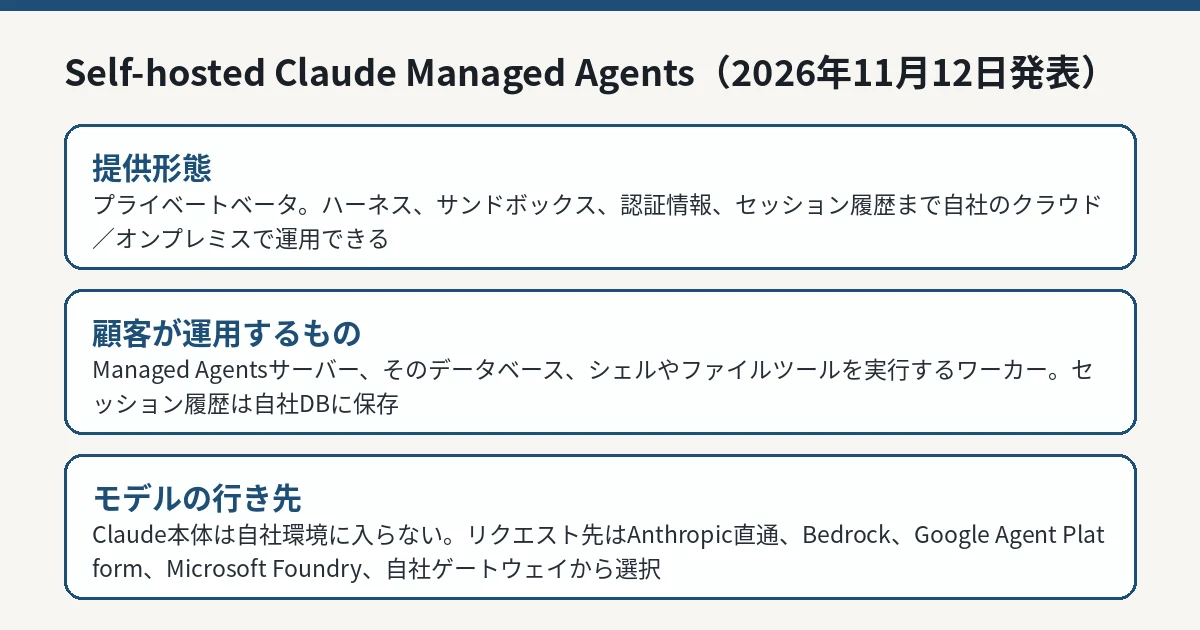
セルフホスト版で顧客が運用するのは、Managed Agentsサーバー、そのデータベース、エージェントがシェルやファイルツールを実行するワーカーです。セッション履歴は自社のデータベースに保存されます。開発者がエージェントを作る際のAPIは、ホスト型のManaged Agentsと同じものを使います。
モデルへのリクエストの送り先は顧客が選べます。Anthropicへの直通のほか、Amazon Bedrock、GoogleのAgent Platform、Microsoft Foundry、自社のゲートウェイが選択肢として挙げられています。Anthropicとゼロデータ保持(ZDR)の契約がある組織では、その条件がClaudeへのリクエストにもMessages APIへの通常の呼び出しと同じ形で適用される、と同社は説明しています。
Self-hosted Claude Managed Agentsの提供形態と顧客が運用するものを整理した図解 IT Post編集部 セキュリティの4原則
同社は、無人で動くエージェントは「人が毎回確認する」前提に立てないため、制限はシステム自体に組み込む必要があるとし、Managed Agentsを4つの原則で設計したと説明しています。ホスト型、サンドボックスのみ自社型、全体のセルフホスト型のいずれでも同じ原則が適用される、という位置づけです。
第1に「頭脳と手の分離」です。Claudeを呼び出すハーネス(頭脳)と、エージェントのコードが動くサンドボックス(手)は設計上分離され、エージェントのループ、セッション履歴、保管庫(Vault)の秘密情報はサンドボックスの外に置かれます。サンドボックスはツールが必要な時だけ起動し、セッション履歴はイベントログとして外側に残ります。
第2に「認証情報をサンドボックスに入れない」ことです。MCPツールや対応するAPI呼び出しでは、サンドボックスの外にあるプロキシがリクエストに認証情報を付与します。セルフホスト版では、認証情報を自社のシークレットマネージャーに保管することもできます。
第3に「ネットワークアクセスの制限」です。環境ごとに接続を許可するホストのリストを設定でき、それ以外のホストへのリクエストは遮断されます。ビルド修正用のエージェントなら、Gitホストとパッケージレジストリだけに絞る、といった運用が例示されています。サンドボックスを自社で運用する場合は、自社のファイアウォールで同じ制限を設定します。
第4に「全セッションの記録」です。エージェントが行ったすべての操作(ツールの呼び出しとその結果)が記録され、OpenTelemetry経由で外部へ送出できます。
提供形態と始め方
提供はプライベートベータで、利用にはAnthropicのアカウントチーム経由でアクセスを申請する形です。一般提供の時期や料金は、発表時点では示されていません。
IT Postの見方
IT Postでは、今回の発表の要点は「モデルを持ち込めるようになった」ことではなく、「エージェントの居場所と記録の所在を顧客側に寄せた」ことだと考えます。Claude本体は相変わらず外部にあり、プロンプトは外へ出て、応答が戻ってくる構造は変わりません。それでも、認証情報の置き場、セッション履歴の保存先、接続先ホストの制御を自社で握れるようになった意味は小さくありません。
この数日、IT PostではAnthropicのClaude for Manufacturing(Claude for Manufacturingの記事 )を取り上げました。あちらが「業務の中身」を広げる動きなら、こちらは「置き場所」を選べるようにする動きです。エージェント導入の競い方が、賢さの競争から、権限と監査の設計の競争へ移りつつあることが、この2件並べるとよく見えます。
今後どうなりそうか
次の節目は、プライベートベータの対象範囲がどこまで広がるかと、一般提供の時期・料金が示されるかどうかです。セルフホスト版は運用の手間が顧客側に移る分、ホスト型との価格差や、対応するクラウド基盤の広がりが導入判断を左右します。
導入を検討する側は、「モデルが社内に来る」という誤解をしたまま進めないことが第一です。外へ出るのはプロンプトであり、その経路と保持条件を契約で詰める作業は残ります。その前提で、記録と認証情報を自社に寄せられる価値が、自前運用のコストに見合うかが判断軸になります。新たな事実が公表されれば、本記事を更新します。