IT Post

by Rice Studio Lab


記事を検索
文字サイズ
ふりがな
企業・仕事・DX

IBMがAIエージェントに『身分証と鍵の有効期限』を付けた。15万体のエージェントを誰が止めるのか、という話

IBMが2026年10月27日、TechXchange 2026でAIエージェントの身元管理と統制の新機能群を発表した。各エージェントの所有者と権限を記録するAgent Identity、短命な認証情報を出すHashiCorp Vault、他社基盤のエージェントまで発見・隔離・評価するwatsonx Orchestrateの中身と提供状況を整理する

30秒で分かる結論

  • IBMは2026年10月27日、年次イベントTechXchange 2026で、AIエージェントに検証済みの身元(アイデンティティ)、必要最小限のアクセス、発見・隔離・評価の場を与える機能群を発表しました。核になるのは、各エージェントの所有者・ライフサイクルの状態・付与された権限を正式な記録として管理する「Agent Identity」です。
  • 認証情報の管理はHashiCorp Vaultが担い、エージェントごとに短期の認証情報を発行して、権限外の操作を試みた場合はアクセスを拒否し、セッションをリアルタイムに無効化できるとしています。Vault 2.2、Agent Identity、watsonx Orchestrateの評価機能などは一般提供(GA)されました。
  • 一方、他社基盤上のエージェントを発見する「Discover」と、隔離と停止のための「Contain」はテクノロジープレビュー段階です。発表全体が一括で使えるわけではない点に注意が必要です。
この記事の目次 10項目
出典を確認する(3件)
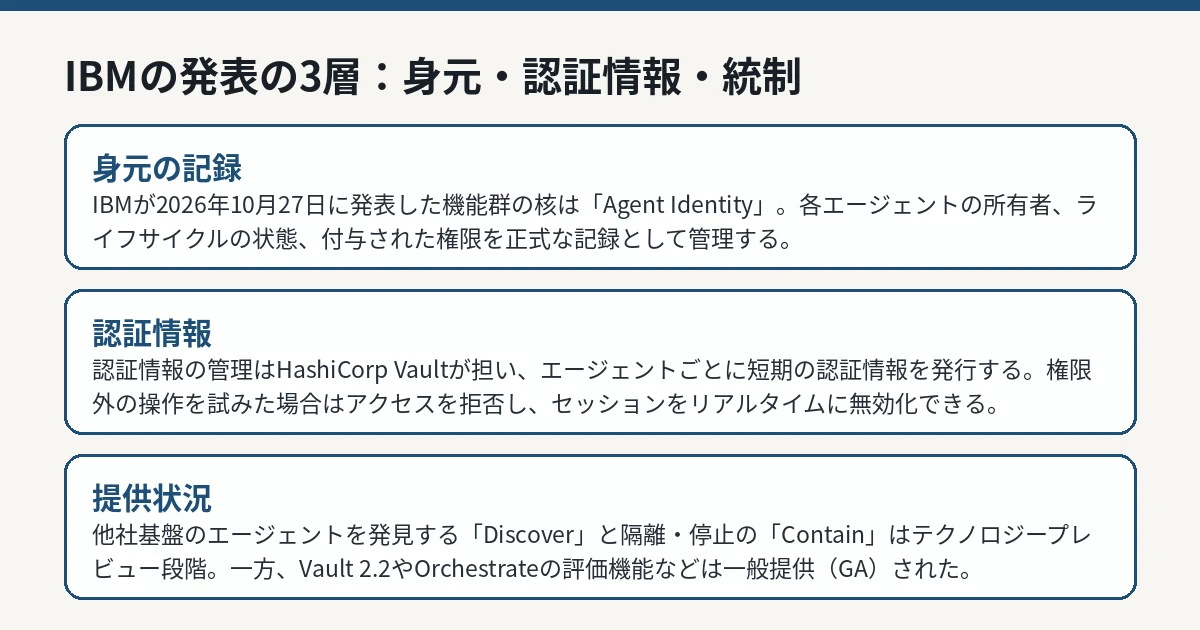
AIエージェントの身元記録、短命な認証情報、発見と隔離と評価という3層の管理の仕組みを表した図
公式発表の内容をもとに編集部が作成した図。 IT Post編集部

まず初めに

社員には入館証があり、権限があり、辞めれば鍵は返させる。ところが会社の中で一番速く増えている「働き手」であるAIエージェントには、多くの場合、そのどれもない。誰が作ったのか、何に触れる権限があるのか、暴走したら誰が止めるのかが曖昧なまま、仕事だけは一人前に任せている。IBMの今回の発表は、その雑な運用に対して「まず名簿を作れ、鍵は短命にしろ、止めるスイッチを用意しろ」と言う、極めて事務的で、だからこそ実務的な提案である。派手さはない。だが15万体も増えた後で名簿を作り始めるよりは、はるかにマシだと思う。

※個人の感想です

何が起きたのか

IBMは2026年10月27日(米国時間)、米アトランタで開催したTechXchange 2026で、開発者、IT部門、セキュリティ部門が、明確な権限と説明責任を持ってAIエージェントを業務システムで働かせられるようにする新機能群を発表しました。

背景として同社は、調査会社Gartnerの予測を引き、2028年までにFortune 500企業の平均像として1社当たり15万を超えるAIエージェントが使われるようになる一方で、適切なAIエージェントのガバナンス体制が整っていると考える組織は13%にとどまる、としています。長期間有効な認証情報、所有者の不明確さ、バラバラな管理が、エージェント同士の連携やツール呼び出しが広がるほど統制を難しくする、というのが同社の問題意識です。

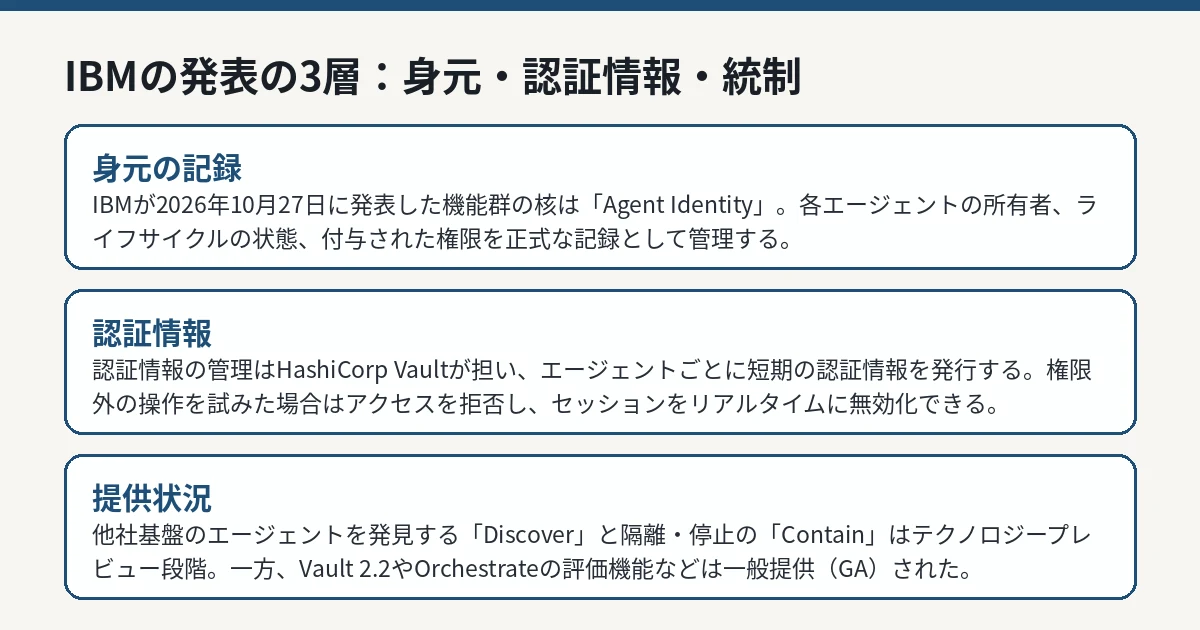
発表の中身は、大きく「身元の記録」「認証情報の統制」「他社基盤を含む発見・隔離・評価」の3層に分かれます。

IBMの発表の3層(Agent Identityによる身元の記録、Vaultによる認証情報の統制、Orchestrateによる発見・隔離・評価)
公式発表の内容をもとに編集部が作成した図。 IT Post編集部

第1層:Agent Identity——エージェントの「名簿」を作る

Agent Identityは、HashiCorp Vaultと組み合わせて使うことで、各エージェントについての正式な記録(誰が所有者か、ライフサイクルの状態はどうか、どの権限が付与されたか)を確立します。

身元と認可に関する文脈は、Vaultの認証情報の統制と共有され、必要最小限のアクセス(最小権限)を強制し、エージェントが許可されていない操作を試みた場合には、リアルタイムに権限を取り消せるようにする、と同社は説明しています。日本の共同通信の報道も、AIごとに身元情報を持たせ、システムに入る権限を必要最小限に絞り、有効期間も短くして悪用を防ぐ狙いだと伝えています。

IBMは別の公式ブログで、Agent Identityが一般提供(GA)になったことを案内しています。今回のTechXchange発表は、その身元管理を中心に、認証情報と運用管理までを束ねて提示したものです。

第2層:Vault——鍵は短命にし、試したら止める

HashiCorp Vaultは、業務システムへアクセスするための秘密情報や認証情報を管理する製品です。中央管理された秘密情報、対応する認証情報の自動ローテーション、失効させられる動的生成の認証情報などにより、漏れた認証情報が使える時間を短くし、各役割に設定された権限へアクセスを制限する、と説明されています。

今回、これがAIエージェントへ拡張され、各エージェントに、必要な範囲に限定した短期の認証情報を発行します。エージェントが承認された権限の外にある情報の取得や操作を試みた場合、アクセスを拒否し、セッションをリアルタイムに無効化して、不正な活動を防ぐことができるとしています。

関連する提供状況として、Vault 2.2は一般提供され、エージェント専用の保護されたアカウント、認証情報の自動更新、量子時代の脅威に備えた耐量子暗号の組み込みを含むとされています。Vault環境全体の可視化を行う「Secure Hub」はパブリックプレビューです。

また、Agent IdentityとVaultは、NVIDIAの安全な実行環境ソフトウェア「OpenShell」と統合され、保護された実行環境と、検証済みの身元・短期の認証情報を組み合わせる、としています。

第3層:watsonx Orchestrate——他社のエージェントまで名簿に入れる

IBM watsonx Orchestrateは、単一ベンダーの基盤の中だけでなく、AIエコシステム全体を横断して、組織が自社のエージェントを発見し、守り、評価する場を提供する、と位置付けられています。機能は3つです。

  • Discover(テクノロジープレビュー):Amazon Bedrock、Microsoft Foundry、Google Geminiなどの基盤へ接続し、他社環境で作られたエージェントを発見します。対象はモデルやMCPサーバーにも広がります。
  • Contain(テクノロジープレビュー):エージェントを隔離されたサンドボックスで実行し、暴走したエージェントが他へ干渉しないようにします。任意のエージェントを止める「キルスイッチ」も提供されるとしています。
  • Evaluate(一般提供):導入前にエージェント、モデル、MCPサーバーの品質、正確さ、コンプライアンスをテストし、本番では監視します。モデルとトークンの使用量を示すコスト追跡も組み込まれています。

Orchestrateは、Vaultの認証情報の統制とAgent Identityとも連携し、各エージェントの仕事を定義し、権限を統制し、最小権限の認証情報アクセスを強制する、という構成です。

提供状況の仕分け

発表に含まれる機能の段階は一様ではありません。同社の提供状況(Availability)の説明に基づく仕分けは次のとおりです。

区分 対象
一般提供(GA) HashiCorp Vault 2.2、Agent Identity、watsonx Orchestrateの評価機能、IBM Concert、HashiCorp Terraform policy
パブリックプレビュー Secure Hub、Terraform Developer Portal、Terraform remote MCP server、IBM Z Atlas
テクノロジープレビュー IBM Integration Intelligence Hub、watsonx OrchestrateのDiscoverとContain

つまり、「エージェントに身元と短命の鍵を与える」部分は製品として買える段階にあり、「自社にいる全エージェントを自動で見つけて隔離する」部分は、まだ検証段階だというのが正確な読み方です。

私たちへの影響

一般の利用者に直接関係する発表ではありません。影響を受けるのは、社内でAIエージェントを業務システムへ接続し始めた企業のIT・セキュリティ部門です。

製品の選択以前に、今回の発表が突いている問いは汎用性があります。自社のエージェントについて、(1)所有者は誰か、(2)触れてよいのは何までか、(3)問題が起きたら即時に止められるか、の3点に答えられるかどうかです。答えられないエージェントが増えるほど、事故時の影響範囲の特定が遅れます。IBM製品を使うかどうかとは別に、この3点を名簿として持つかどうかが、運用の分かれ目になります。

初心者が知っておくべきこと

Q. AIエージェントに「身元(アイデンティティ)」が要るのはなぜですか。

A. エージェントは人の代わりにシステムへアクセスし、ツールを呼び、データを読み書きします。どのエージェントが、誰の指示で、何をしたのかを後から追えなければ、問題が起きたときに止めることも、責任の所在を確かめることもできません。人間の社員に社員証と権限管理があるのと同じ理由です。

Q. 「短命な認証情報」とは何ですか。

A. 有効期間が短く、用途を絞って発行されるパスワードやトークンのことです。万一漏れても使える時間が短く、権限の範囲も狭いため、被害を限定しやすくなります。逆に、長期間有効で権限の広い認証情報をエージェントに持たせる運用は、漏洩時のリスクが大きくなります。

Q. 発表された機能は、もう全部使えるのですか。

A. 全部ではありません。Agent IdentityやVault 2.2、評価機能は一般提供ですが、他社基盤のエージェントを発見するDiscoverと、隔離のためのContainはテクノロジープレビューです。導入を検討する場合は、機能ごとに段階を確認する必要があります。

IT Postの見方——売っているのはAIではなく「止め方」の方

IT Postでは、今回の発表は、エージェントを賢くする競争とは逆向きの、止め方と数え方の競争が始まった証拠だと考えます。各社がエージェントの能力を競う一方で、企業が実際に困るのは「うちに今、何体のエージェントがいて、誰の権限で動いているのか分からない」という、能力以前の台帳の問題だ。IBMはそこへ、身元の記録、短命の鍵、キルスイッチという、地味だが外せない部品を束ねてきた。しかも発見の対象にAmazonやMicrosoft、Googleの基盤まで含めたのは、「自社製品で作ったエージェントだけ数えます」という逃げを自ら塞いだ点で評価できる。

ただし、弱点も同じ場所にある。肝心のDiscoverとContainがテクノロジープレビューということは、「数える」「止める」の実務が一番難しい部分は、まだ製品として完成していないということだ。ガバナンスの13%という数字を引用して危機感をあおるのは簡単だが、買えるのは当面、身元と鍵の管理まで。名簿作りの自動化が一般提供になるかどうかで、この発表の評価は大きく変わる。

※個人の感想です

今後どうなりそうか

焦点は、テクノロジープレビューのDiscoverとContainがいつ一般提供になり、他社基盤上のエージェントの発見精度や隔離の運用が、導入企業の事例としてどこまで公表されるかです。また、同様のエージェント身元管理は他社のセキュリティ製品でも進んでおり、標準化や相互運用の動きが出てくるかも注目点です。

IT Postでは、提供状況の変更や導入事例の続報が出た場合は、本記事を更新して追います。

情報源

「一次情報」は資料の出所を示す区分で、編集部による独立した実測や、すべての主張の実証を示すものではありません。確認の範囲や未確認の点は、本文の説明と併せてご覧ください。

この記事を共有する

用語辞典へ