30秒で分かる結論
- mogilyは9月11日、9〜10日に管理システムへの不正アクセスがあったと公表しました。
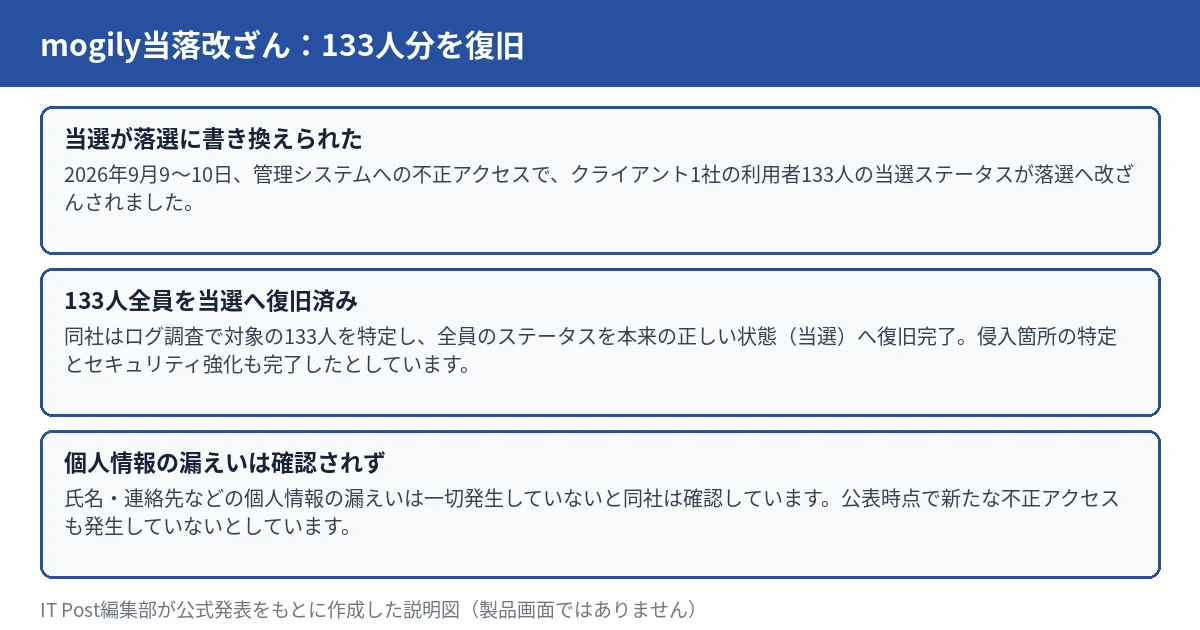
- 1社の利用者133人で当選が落選に書き換えられ、全員の正しい状態への復旧が完了したとしています。
- 同社は個人情報の漏えいはなかったと説明。表示や案内に食い違いがある人は公式窓口へ確認してください。
デジタル整理券mogilyが9月11日に不正アクセスを公表。1社・133人の当落データを復旧し、個人情報漏えいは確認されていないと説明。利用者の確認点を整理
「情報は盗まれていない」だけで片付けてはいけない。正しかった抽選結果を書き換えられること自体が、利用者にとって重大な問題だ。守るべきものには、情報の秘密だけでなく正確さもある。※個人の感想です
mogilyの公式発表では、本来当選だったステータスを第三者が落選へ変更したとされています。対象はクライアント1社、利用者133人です。同社は該当者以外のデータには影響がなく、氏名・連絡先などの漏えいも発生していないと説明しています。
侵入箇所の特定とセキュリティ強化を完了し、公表時点で新たな不正アクセスは発生していないとしています。これらは運営会社の調査結果であり、編集部が独立にログを検証したものではありません。
| 発表で確認できること | この発表だけでは分からないこと |
|---|---|
| 影響は1社・133人 | 対象クライアントやイベントの具体名 |
| 当選から落選への改ざん | 侵入経路の詳細な技術情報 |
| 当選状態へ復旧済みとの説明 | 個別の利用者が対象だったか |
編集部からの案内として、以前の当選通知と現在の表示に違いがある場合は、サービスの公式画面と主催者の公式案内を照合してください。全利用者が対象ではないため、過去にmogilyを利用したことだけで被害を断定する必要はありません。
問い合わせる際は、利用したイベント名、表示が変わった時期、当選通知などの記録を手元に用意すると状況を説明しやすくなります。予約番号や個人情報をSNSへ公開するのではなく、公式サイト掲載の窓口へ伝えてください。公表された問い合わせ先はcustomer@mogily.meです。
「復旧のため再決済が必要」などとする別の連絡を受けた場合も、その場で支払わず、公式窓口から確認するのが基本です。今回の発表は利用者全員に支払いや認証情報の提出を求めていません。
IT Postでは、漏えいの有無とデータの改ざんを分けて伝えることが重要だと考える。当選の記録は、画面の小さな文字でも利用者の予定を左右する。復旧完了の説明に加えて、対象者が自分の状態を確認できる案内の分かりやすさが問われる。
記事内容を補足する画像1点を本文に追加しました。事実関係の変更はありません。
「一次情報」は資料の出所を示す区分で、編集部による独立した実測や、すべての主張の実証を示すものではありません。確認の範囲や未確認の点は、本文の説明と併せてご覧ください。
Unni運営元が9月10日、日本の利用者について漏えいしていない情報を公表。対象者向け5000ポイントの補償と、海外報道をそのまま当てはめない確認方法
9月9日公表の調査は440以上の稼働環境、395の特定済み組織への侵害を報告。AIの利用形態、被害数の単位、更新と侵害調査を分けて整理した
9月11日の続報でセコムパスポートの提供予定を公表。中間CA、ワイルドカード非対応、申請日程を整理し、既存証明書の交換対象と発行再開を区別する
Chrome 153から主要リリースが4週間から2週間へ短縮。通常版とExtended Stableの違い、利用者・開発者・管理者が見直す確認項目を整理
JVNが9月11日、CVE-2026-87727を公表。管理者宛メールのファイル添付が条件。開発元の応急処置と修正版、JVNとのバージョン表記の差を整理
日本大学理工学部が9月8日、教職員1人のメールアカウントへの不正アクセスを公表。送信確認と情報閲覧の可能性を区別し、受信者の確認手順を整理
Bing検索からのクリック数にもとづく(集計期間: 2026年9月26日〜2026年10月23日)