30秒で分かる結論
- サイバートラストは9月11日、新中間CAの提供が遅れる場合にセコムの証明書を提供すると案内しました。
- 申請方法は9月14日までに告知し、15日8時から受け付ける予定です。
- 代替措置はワイルドカード非対応。更新予定のサイトは、期限だけでなく必要な証明書の種類も確認してください。
9月11日の続報でセコムパスポートの提供予定を公表。中間CA、ワイルドカード非対応、申請日程を整理し、既存証明書の交換対象と発行再開を区別する
証明書は期限だけ見ていれば済む。そう思っていると、発行元の切り替えで作業表が急に増える。更新ボタンを押す前に、どの中間CAへつながり、どの名前を保護するかまで確認したい局面だ。※個人の感想です
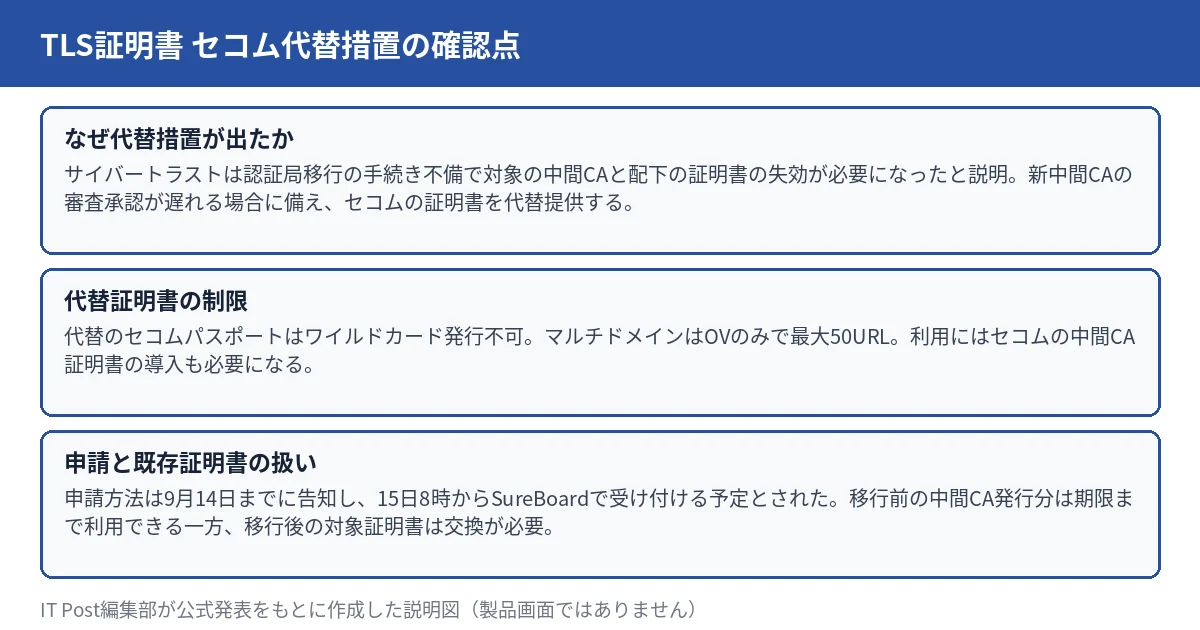
サイバートラストは9月4日、8月26日の認証局移行に関連する手続きの不備により、対象の中間CAとその配下の証明書を失効させる必要が生じたと説明しました。移行前の中間CAによる発行へ戻してサービスを継続しています。
9月10日時点で新中間CAに必要なApple・Googleの審査承認が得られておらず、11日の続報では「セコムパスポート for Web SSL/TLSサーバー証明書」を代替提供すると案内しました。9月13日時点では申請開始予定の告知であり、開始済みとは扱いません。
| 項目 | 9月11日の案内 | 管理者の確認点 |
|---|---|---|
| 申請窓口 | SureBoardを使う予定 | 詳細告知と受付開始を再確認 |
| ワイルドカード | 発行不可 | 複数のサブドメインをどう保護するか |
| マルチドメイン | OVのみ、最大50URL | 必要な名前と証明書の種類を照合 |
| 中間CA | セコムの中間CA証明書の導入が必要 | サーバーの証明書チェーンを確認 |
中間CAは、サイトの証明書と信頼の起点をつなぐ認証局です。サイト用の証明書ファイルだけを差し替えると、構成によっては必要なつながりを提示できません。
発表には、移行前の中間CAで発行した証明書は有効期限まで利用できるという説明があります。一方で、移行後の対象証明書には交換が必要です。両者をまとめて「全証明書が無影響」と読むことはできません。
編集部の確認案は、契約・証明書ごとに「発行元」「有効期限」「交換対象の案内の有無」「保護するホスト名」を一覧にすることです。既存証明書の交換と、これからの新規発行・更新を別行で管理すると、対応漏れを見つけやすくなります。対象判断に迷う場合は、公式の総合受付から照会してください。
IT Postでは、代替措置があることより、自社で必要な条件を満たすかが重要だと考える。ワイルドカードを使う構成では、とりあえず別の証明書を買えば解決とはいかない。期限が迫るほど、証明書とサーバーの対応表が効いてくる。
記事内容を補足する画像1点を本文に追加しました。事実関係の変更はありません。
「一次情報」は資料の出所を示す区分で、編集部による独立した実測や、すべての主張の実証を示すものではありません。確認の範囲や未確認の点は、本文の説明と併せてご覧ください。
デジタル整理券mogilyが9月11日に不正アクセスを公表。1社・133人の当落データを復旧し、個人情報漏えいは確認されていないと説明。利用者の確認点を整理
Unni運営元が9月10日、日本の利用者について漏えいしていない情報を公表。対象者向け5000ポイントの補償と、海外報道をそのまま当てはめない確認方法
9月9日公表の調査は440以上の稼働環境、395の特定済み組織への侵害を報告。AIの利用形態、被害数の単位、更新と侵害調査を分けて整理した
Chrome 153から主要リリースが4週間から2週間へ短縮。通常版とExtended Stableの違い、利用者・開発者・管理者が見直す確認項目を整理
JVNが9月11日、CVE-2026-87727を公表。管理者宛メールのファイル添付が条件。開発元の応急処置と修正版、JVNとのバージョン表記の差を整理
日本大学理工学部が9月8日、教職員1人のメールアカウントへの不正アクセスを公表。送信確認と情報閲覧の可能性を区別し、受信者の確認手順を整理
Bing検索からのクリック数にもとづく(集計期間: 2026年9月26日〜2026年10月23日)